Votre site ou votre boutique est-il à jour et sécurisé ?Diagnostic gratuitAides régionales : une partie de votre site peut être financée
AI Act et RGPD · TPE, PME, boutiques en ligne
Gouvernance de l'IA et AI Act pour PME
Vos équipes se servent déjà de ChatGPT, de Copilot ou de l'assistant intégré à votre logiciel. Nous faisons la liste de ces outils, nous classons chaque usage selon l'AI Act, puis nous posons les règles et les réglages qui manquent : mention IA, charte, registre, contrats avec les fournisseurs.
Diagnostic à prix fixe : 1 490 € TTC
Mesures concrètes : mention sur le site, réglages des outils, charte
Avis juridique : nous vous orientons vers un avocat quand il le faut
Ce qui s'applique déjà, et ce qui arrive
L'AI Act (règlement (UE) 2024/1689) entre en application par étapes. Le règlement (UE) 2026/1744, dit « omnibus numérique sur l'IA », en vigueur depuis le 27 juillet 2026, a décalé une partie des dates. Voici le calendrier tel qu'il ressort des deux textes publiés au Journal officiel.
| Date | Ce qui s'applique | Pour une PME qui utilise l'IA |
|---|---|---|
| 2 février 2025 | Pratiques interdites (article 5) et obligation de maîtrise de l'IA (article 4). | Vérifier qu'aucun usage n'entre dans les pratiques interdites. Prendre des mesures pour que l'équipe sache se servir des outils. |
| 2 août 2026 | Application générale du règlement, dont les obligations de transparence de l'article 50. | Un assistant qui répond à vos clients doit dire qu'il est une IA, sauf si c'est évident. Les hypertrucages publiés doivent être signalés. |
| 2 décembre 2026 | Marquage des contenus générés (article 50, paragraphe 2) pour les systèmes déjà sur le marché avant le 2 août 2026, et deux nouvelles interdictions ajoutées par l'omnibus. | Surtout l'affaire des éditeurs d'outils. De votre côté, vérifier que l'outil choisi respecte ce marquage. |
| 2 décembre 2027 | Obligations des systèmes à haut risque de l'annexe III (recrutement, crédit, éducation, accès à des services essentiels…). | Concerne une PME qui utilise par exemple un logiciel de tri de candidatures. À repérer dès l'inventaire. |
| 2 août 2028 | Obligations des systèmes à haut risque intégrés à des produits réglementés (annexe I : machines, dispositifs médicaux, jouets…). | Concerne surtout les fabricants. Rarement le cas d'une boutique en ligne ou d'un bureau. |
Le report des dates « haut risque » laisse du temps aux éditeurs de ces logiciels. Il ne change rien aux obligations déjà applicables (article 4, article 5, article 50) ni au RGPD, qui s'applique dès qu'un outil d'IA reçoit des données personnelles.
Ce que l'AI Act demande à une entreprise qui utilise l'IA
La plupart des TPE et PME ne fabriquent pas d'IA : elles en utilisent. Le règlement les appelle « déployeurs ». Pour elles, trois textes comptent au quotidien.
Article 4 : la maîtrise de l'IA
Depuis l'omnibus de juillet 2026, l'article 4 demande aux fournisseurs et aux déployeurs de « prendre des mesures » pour favoriser la maîtrise de l'IA de leur personnel, en tenant compte de ses connaissances et du contexte d'usage. Le texte précise qu'aucun niveau précis n'est exigé d'une personne en particulier.
En pratique
- Une charte lue par l'équipe et une courte session sur les limites des outils
- Une trace écrite de ce qui a été fait, avec la date
Article 50 : la transparence
Une personne qui échange avec un système d'IA doit en être informée, sauf si c'est évident pour une personne normalement attentive. L'information est donnée de façon claire, au plus tard lors de la première interaction. Les images, sons ou vidéos truqués (hypertrucages) publiés doivent être signalés comme générés.
En pratique
- Mention « vous échangez avec un assistant IA » sur le chatbot
- Signalement des visuels truqués publiés
- Relecture humaine des textes publiés pour informer le public
RGPD : les données saisies
Dès qu'un e-mail client, un devis ou une fiche de commande entre dans un outil d'IA, c'est un traitement de données personnelles. La CNIL recommande de ne jamais saisir de données personnelles dans un service grand public, d'encadrer un outil hébergé par un contrat de sous-traitance et de rédiger une charte interne.
En pratique
- Contrat de sous-traitance (DPA) avec chaque fournisseur
- Lieu de traitement des données connu
- Comptes gratuits exclus pour les données de clients
- Registre des traitements mis à jour
WebSentinel n'est pas un cabinet d'avocats. Nous faisons la partie technique et pratique : relevé des outils, classement, réglages, documents de travail. Quand un usage soulève une vraie question de droit (un logiciel de recrutement, des données de santé, un litige), nous le signalons dans le rapport et vous orientons vers un avocat en droit du numérique ou vers votre délégué à la protection des données.
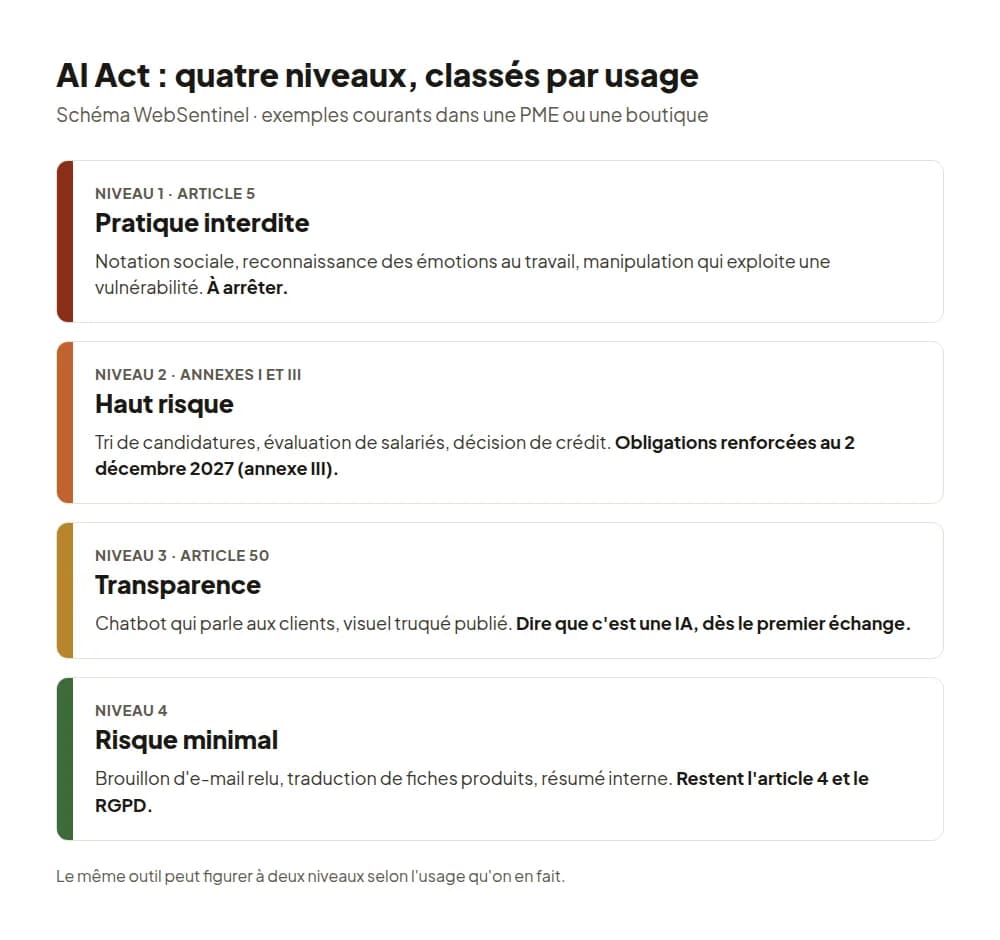
Classer vos usages selon les quatre niveaux de l'AI Act
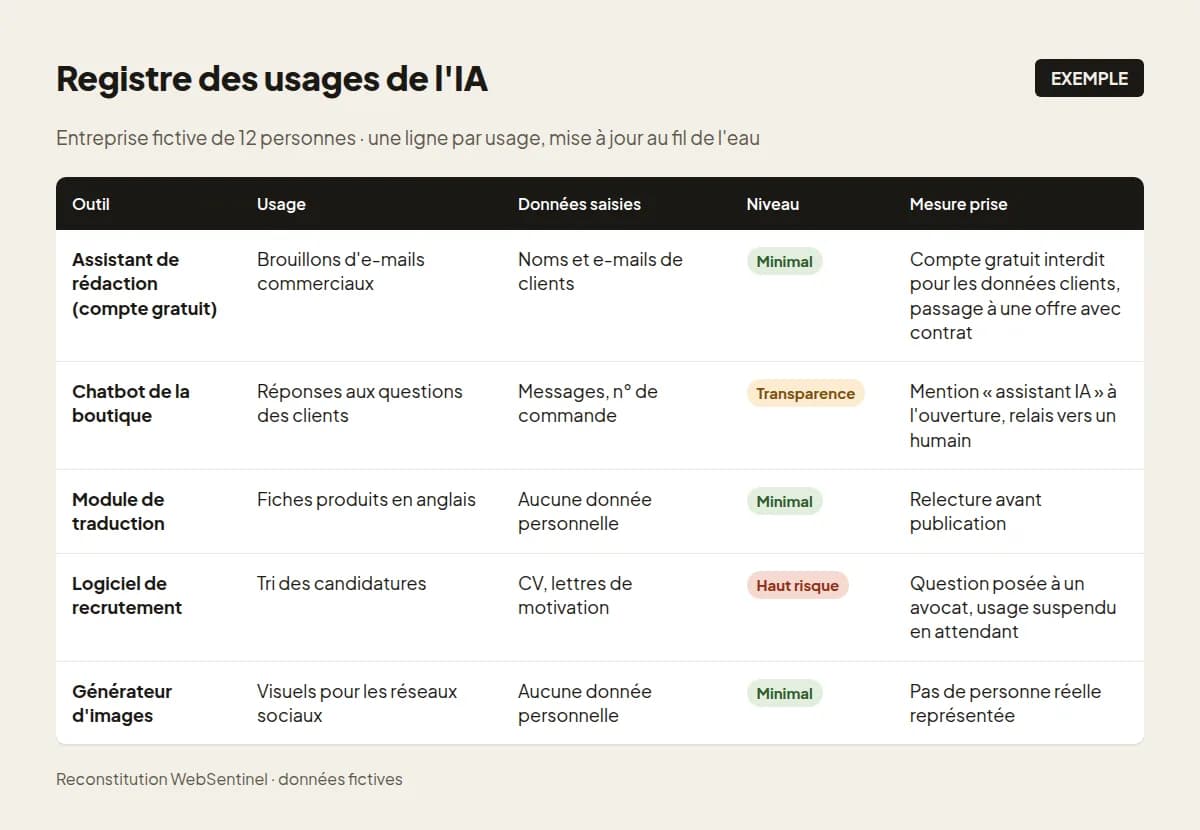
L'AI Act raisonne par usage, pas par logiciel. Le même outil peut servir à corriger une fiche produit (risque minimal) et à trier des CV (haut risque). C'est pourquoi l'inventaire se fait ligne par ligne.
| Niveau | Exemples dans une PME ou une boutique | Ce qu'il faut faire |
|---|---|---|
| Pratique interdite (article 5) | Manipulation qui exploite la vulnérabilité d'une personne, notation sociale, reconnaissance des émotions au travail (hors raisons médicales ou de sécurité). | Arrêter l'usage. Très rare dans une PME, mais à écarter noir sur blanc. |
| Haut risque (annexes I et III) | Logiciel qui trie des candidatures ou évalue des salariés, outil qui décide d'un crédit. | Obligations renforcées pour le déployeur à partir du 2 décembre 2027. Avis d'un avocat conseillé dès maintenant. |
| Obligation de transparence (article 50) | Assistant de boutique qui répond aux clients, visuels publicitaires truqués, textes publiés sur des sujets d'intérêt public sans relecture. | Informer la personne. Pour un chatbot, une phrase visible dès l'ouverture suffit le plus souvent. |
| Risque minimal | Aide à la rédaction d'e-mails relus, traduction de fiches produits, résumé de documents internes. | Pas d'obligation spécifique de l'AI Act. Restent l'article 4 et le RGPD sur les données saisies. |
Ce que vous recevez
Des documents courts, écrits pour être lus par l'équipe, et des réglages faits directement dans vos outils.
Inventaire des usages
Les outils payants, les versions gratuites utilisées « en douce », les extensions de navigateur, l'IA intégrée à votre CRM ou à votre boutique. Pour chacun : qui s'en sert, pour quoi, avec quelles données.
Classement et plan d'action
Chaque usage rangé dans l'un des quatre niveaux, avec les mesures à prendre par ordre de priorité et ce qui doit passer par un avocat.
Charte d'utilisation de l'IA
Outils autorisés, données à ne jamais saisir, relecture obligatoire avant envoi ou publication, qui valider avant d'ajouter un nouvel outil. Rédigée pour vos métiers.
Registre des usages
Un tableur tenu à jour : outil, fournisseur, usage, données, niveau, mesures. Il complète votre registre RGPD des traitements, il ne le remplace pas.
Fournisseurs et contrats
Lieu de traitement, durée de conservation, réutilisation pour l'entraînement, contrat de sous-traitance disponible ou non. Nous proposons une alternative quand un outil ne convient pas.
Réglages faits pour vous
Mention « assistant IA » posée sur votre chatbot, entraînement désactivé dans les comptes qui le permettent, accès limités. Nous sommes développeurs : nous le faisons nous-mêmes, sur votre site et vos outils.
Comment se passe la mission
Pour une TPE, le rapport du diagnostic est remis sous deux semaines. Pour une mise en place complète, le délai dépend du nombre de services et il est écrit dans le devis.
Étape 1 : Premier échange de 15 minutes
Au téléphone ou en visio, gratuit. Taille de l'équipe, outils connus, site ou boutique concernés. Vous recevez ensuite un devis écrit.
Étape 2 : Relevé des usages
Questionnaire court envoyé à l'équipe, entretiens avec deux ou trois personnes, lecture des conditions des fournisseurs. Nous ne demandons aucun accès à vos bases de données clients.
Étape 3 : Rapport et classement
Registre rempli, niveau de chaque usage, mesures par ordre de priorité, questions à poser à un avocat s'il y en a. Restitution en visio.
Étape 4 : Charte, réglages et session d'équipe
Charte rédigée avec vous, réglages faits dans les outils et sur le site, session sur la maîtrise de l'IA. Le registre vous est remis pour être tenu à jour.
Ce que nous faisons, ce qui revient à un juriste
Une partie de la conformité se règle dans les outils, une autre relève du droit. Voici comment nous partageons le travail avec un avocat ou votre délégué à la protection des données (DPO).
| Sujet | Nous | Un avocat ou votre DPO |
|---|---|---|
| Liste des outils et des usages | Oui, c'est le cœur du diagnostic | Non nécessaire |
| Classement selon l'AI Act | Oui pour les usages courants | Pour un cas limite ou un usage à haut risque |
| Mention IA sur un chatbot ou un formulaire | Oui, rédaction et mise en place | Non nécessaire dans les cas courants |
| Charte d'utilisation | Oui, rédaction pratique | Relecture conseillée si elle est annexée au règlement intérieur |
| Contrats avec les fournisseurs | Vérifier qu'un contrat de sous-traitance existe et ce qu'il prévoit | Négocier ou interpréter une clause |
| Analyse d'impact (AIPD) | Fournir la description technique des traitements | Mener ou valider l'analyse |
Notre propre règle sur les données
Nous appliquons à nos services ce que nous vous recommandons. Pour les données de vos clients, nos automatisations et nos assistants utilisent Mistral, dont le traitement se fait dans l'Union européenne sous contrat de sous-traitance, ou un modèle Ollama installé sur nos serveurs chez Hetzner (Allemagne) ou Castle IT (France) quand les données sont sensibles.
Le seul outil d'IA hors Union européenne que nous utilisons est l'assistant Claude (Anthropic), et seulement sur du code ou des données fictives : aucune donnée personnelle de vos clients n'y passe. C'est écrit dans notre accord de sous-traitance.
Nicolas Pivaut, développeur web depuis 2007 à Haubourdin, réalise les diagnostics et les réglages. Nohra prépare les devis et suit les dossiers ; elle n'a pas accès aux données de vos clients.
Prix de la gouvernance de l'IA
Le diagnostic est à prix fixe pour une entreprise jusqu'à dix outils d'IA. La mise en place complète se chiffre sur devis, entre 2 750 et 8 800 € TTC selon le nombre de services, d'outils et de réglages à faire.
Sans engagement. Devis écrit avant toute intervention. Le premier échange de 15 minutes est gratuit.
Ce que nos prix ne comprennent pas :
- L'avis juridique et la rédaction de clauses contractuelles
- L'analyse d'impact (AIPD) elle-même, menée par votre DPO ou un juriste
- Les abonnements aux outils d'IA
Diagnostic des usages
1 490 €
TTC, prix fixe
- Inventaire jusqu'à 10 outils
- Classement selon l'AI Act
- Registre rempli
- Plan d'action et restitution
Mise en place complète
2 750 à 8 800 €
TTC, sur devis
- Diagnostic inclus
- Charte d'utilisation
- Fournisseurs et contrats vérifiés
- Réglages et mention IA posés
- Session d'équipe incluse
Session maîtrise de l'IA seule · 590 € TTC
Une demi-journée, jusqu'à 6 personnes, en visio ou à Haubourdin. Déplacement chez vous facturé en plus.
Revue annuelle du registre · 690 € TTC
Une fois par an : nouveaux outils, changements de conditions des fournisseurs, évolution des textes.
Prix TTC. TVA non applicable, art. 293 B du CGI.
Nos services IA intègrent déjà ces règles
Chaque projet IA que nous livrons comprend la mention de l'article 50 quand elle s'applique, le choix d'un fournisseur européen ou d'un modèle local, et la ligne correspondante pour votre registre.
Questions fréquentes
Une question sur votre cas ? Appelez le 06 02 55 17 36.
- L'AI Act concerne-t-il une PME qui utilise seulement ChatGPT ?
- Oui, à un niveau léger. Une entreprise qui utilise un outil d'IA dans son activité est « déployeur » au sens du règlement. Elle doit prendre des mesures pour la maîtrise de l'IA de son équipe (article 4) et respecter la transparence si l'outil parle à ses clients (article 50). Le plus gros risque reste le RGPD : des données de clients saisies dans un compte gratuit.
- Qu'a changé l'omnibus numérique de juillet 2026 ?
- Le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026, reporte les obligations des systèmes à haut risque au 2 décembre 2027 (annexe III) et au 2 août 2028 (annexe I). Il réécrit l'article 4 : il faut prendre des mesures pour la maîtrise de l'IA, sans niveau imposé. Il ajoute deux pratiques interdites à partir du 2 décembre 2026.
- Notre chatbot doit-il dire qu'il est une IA ?
- Oui, depuis le 2 août 2026, sauf si c'est évident pour une personne normalement attentive. L'article 50 demande une information claire au plus tard lors de la première interaction. En pratique, une phrase visible à l'ouverture de la fenêtre suffit le plus souvent : « Vous échangez avec un assistant IA. Un membre de l'équipe peut prendre le relais. »
- La formation à l'IA est-elle obligatoire ?
- L'article 4 n'impose pas de formation certifiante ni de nombre d'heures. Il demande des mesures adaptées aux connaissances de l'équipe et au contexte d'usage. Une charte lue par tous, une courte session sur les limites des outils et une trace écrite répondent à cette logique. Nous ne proposons pas de formation finançable par le CPF ou un OPCO.
- Faut-il un registre des usages de l'IA ?
- L'AI Act n'impose pas un registre unique aux déployeurs d'outils courants. Le registre des usages sert à prouver votre démarche et à repérer vite un usage à haut risque. Le registre des traitements de l'article 30 du RGPD, lui, doit mentionner les traitements de données personnelles faits avec ces outils.
- Êtes-vous juristes ?
- Non. WebSentinel est une agence web. Nous faisons l'inventaire, le classement des usages courants, les réglages techniques et les documents pratiques. Quand une question relève du droit, nous l'écrivons dans le rapport et vous conseillons de consulter un avocat en droit du numérique ou votre délégué à la protection des données.
- Combien coûte une mise en conformité AI Act pour une PME ?
- Chez nous, le diagnostic coûte 1 490 € TTC à prix fixe et la mise en place complète entre 2 750 et 8 800 € TTC sur devis. Sur le marché, les forfaits publiés en 2026 vont d'environ 550 € HT pour un module court à plus de 10 000 € HT pour un audit complet d'une PME de 50 à 100 personnes.
Sources (consultées le 21 novembre 2026) : Règlement (UE) 2024/1689, EUR-Lex · Règlement (UE) 2026/1744 (omnibus sur l'IA), EUR-Lex · CNIL, utilisation d'un système d'IA générative (18/07/2024) · CNIL, premières questions-réponses sur le règlement IA
Commencez par la liste de vos outils d'IA
Quinze minutes au téléphone pour situer votre entreprise, puis un devis écrit. Nous vous disons aussi ce qui relève d'un avocat.