Votre site ou votre boutique est-il à jour et sécurisé ?Diagnostic gratuitAides régionales : une partie de votre site peut être financée
Sécurité · WordPress, WooCommerce, PrestaShop et autres CMS
Scan de vulnérabilités de site web
Nous passons votre site au crible des failles déjà publiées : version du CMS, extensions et modules, fichiers oubliés à la racine, pages d'administration exposées, HTTPS. Le scan se fait depuis l'extérieur, sans vos mots de passe, et seulement après votre autorisation écrite. Vous recevez un rapport classé par gravité, avec la correction à faire pour chaque point.
210 € TTC, prix fixe, pour un site
Lancé uniquement avec l'autorisation signée du propriétaire du site
Rapport sous 24 h ouvrées après le scan
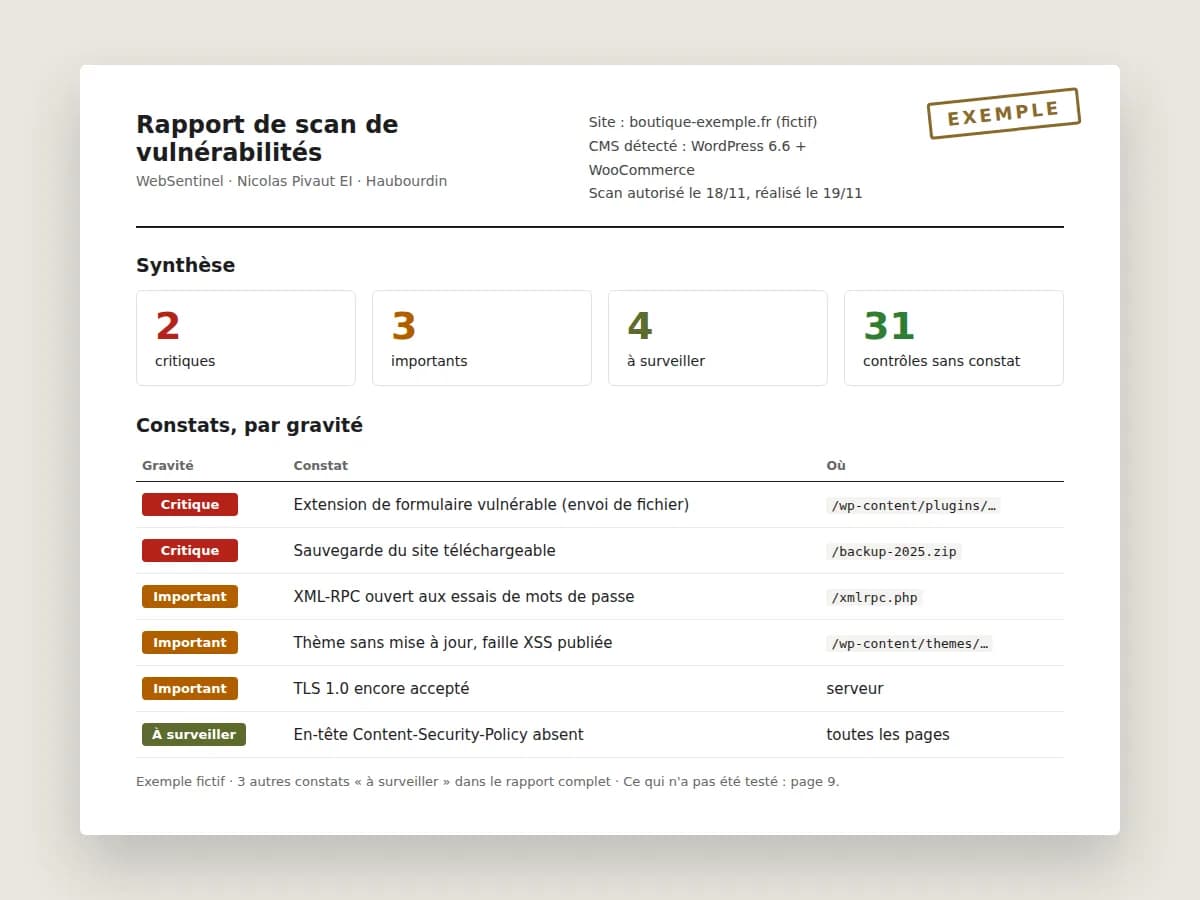
Ce que le scan vérifie sur votre site
Le scan part de l'adresse de votre site, explore ses pages et interroge les chemins où les CMS rangent leurs fichiers. Chaque version trouvée est comparée aux bases publiques de vulnérabilités. Voici les contrôles, avec un exemple de constat pour chacun.
| Contrôle | Ce que nous cherchons | Exemple de constat |
|---|---|---|
| CMS et version | WordPress, WooCommerce, PrestaShop, Magento, Joomla ou Drupal, et la version exacte quand elle se lit de l'extérieur | PrestaShop 1.7.6 : plus de correctif de sécurité publié pour cette branche |
| Extensions, modules et thème | Les extensions et modules installés, y compris ceux qui n'apparaissent pas dans les pages, et leur version, comparés aux failles publiées | Extension de formulaire en version 5.3 : faille d'envoi de fichier corrigée en 5.4 |
| Fichiers exposés | Sauvegardes .zip ou .sql à la racine, dossier .git, fichier .env, phpinfo, dossier d'installation oublié, journaux d'erreurs lisibles, listage de dossiers | backup-2025.zip téléchargeable par n'importe qui |
| Accès d'administration | Pages de connexion et interfaces exposées (wp-login, XML-RPC, administration PrestaShop, API), sans jamais essayer de mot de passe | XML-RPC ouvert : les essais de mots de passe en série restent possibles |
| HTTPS et certificat | Certificat, date d'expiration, versions de TLS acceptées, redirection vers HTTPS, HSTS | TLS 1.0 encore accepté par le serveur |
| En-têtes et cookies | En-têtes de sécurité (CSP, X-Frame-Options, X-Content-Type-Options), cookies de session sans Secure ou HttpOnly | Cookie de session envoyé sans l'attribut Secure |
| Bibliothèques JavaScript | Versions de jQuery et des autres bibliothèques chargées par vos pages, comparées aux failles connues | jQuery 1.12 chargé par le thème |
| Ports du serveur | Services ouverts (base de données, FTP, panneaux d'administration), seulement si le serveur vous appartient ou est loué à votre nom | MySQL joignable depuis Internet sur le port 3306 |
Les exemples sont fictifs : ils montrent la forme d'un constat, pas un résultat attendu sur votre site.
Audit gratuit, scan, audit avec accès : lequel choisir
Les trois prestations regardent la sécurité de votre site, à des profondeurs différentes. Le bon choix dépend de ce que vous devez décider ensuite : corriger quelques points, confier la sécurité du site, ou préparer une migration.
| Critère | Audit gratuit | Scan de vulnérabilités | Audit avec vos accès |
|---|---|---|---|
| Ce qui est fait | Lecture passive de vos pages, comme un visiteur | Recherche active des failles connues, depuis l'extérieur | Contrôle du back-office, des comptes, des fichiers et du serveur |
| Ce qu'on vous demande | Rien | Une autorisation écrite et signée | Une autorisation écrite et un accès |
| Extensions et modules | Seulement ceux visibles dans le code des pages | Ceux qui se détectent de l'extérieur, avec leur version | Tous, version exacte lue dans le back-office |
| Fichiers oubliés à la racine | Non | Oui, sur une liste de chemins connus | Oui, en parcourant le serveur |
| Livrable | Note de A à G et rapport par e-mail | Rapport classé par gravité, correction pour chaque point | Rapport classé par gravité, correction pour chaque point |
| Prix | Gratuit | 210 € TTC, prix fixe | 320 € TTC pour WordPress, sur devis pour une boutique |
Un test d'intrusion est encore autre chose : un auditeur cherche pendant plusieurs jours les failles propres à votre application (droits entre comptes, logique de commande, API) et essaie de les exploiter. Les prix publiés en France vont de 4 000 à 12 000 € HT pour une application web de PME. Nous ne proposons pas de test d'intrusion. Si votre site en a besoin, nous vous le dirons après le scan.
Les autres prestations, en détail :
Pourquoi nous demandons une autorisation écrite
Un scan de vulnérabilités envoie des requêtes que votre site n'attend pas d'un visiteur ordinaire. Mené sans l'accord du propriétaire, il peut tomber sous l'article 323-1 du Code pénal, qui punit l'accès frauduleux à un système informatique de trois ans d'emprisonnement et de 100 000 € d'amende. Nous ne lançons donc rien sans un document signé.
Ce document fixe ce qui sera scanné et quand. Il vous protège aussi : vous savez à quel moment des requêtes inhabituelles arrivent sur votre site, et vous pouvez prévenir votre hébergeur.
Ce que contient l'autorisation :
- Le nom de domaine scanné, et l'adresse IP du serveur si les ports sont vérifiés
- Le nom et la qualité du signataire : le propriétaire du site, ou une personne mandatée par écrit
- Le créneau du scan, choisi avec vous, en dehors de vos heures de forte vente si besoin
- Ce que nous ne ferons pas : aucun essai de mot de passe, aucune exploitation, aucune modification du site
Si votre site est sur un hébergement mutualisé, le serveur ne vous appartient pas : nous scannons alors le site seul, jamais les ports du serveur.
Comment se passe le scan
Du premier échange au rapport, quatre étapes. Votre site reste en ligne pendant tout le scan.
Étape 1 : Vous nous donnez l'adresse du site
Par téléphone, par e-mail ou en réservant 15 minutes. Nohra vous envoie l'autorisation à signer et la facture.
Étape 2 : Vous signez l'autorisation
Le domaine, le créneau et le signataire y sont écrits. Sans ce document, le scan ne démarre pas.
Étape 3 : Nous scannons au créneau convenu
Les requêtes sont envoyées à débit limité pour ne pas ralentir le site. Rien n'est modifié, aucun compte n'est créé.
Étape 4 : Vous recevez le rapport
Sous 24 h ouvrées après le scan. Chaque point porte sa gravité, sa preuve et la correction à faire. Vos questions sur le rapport sont comprises.
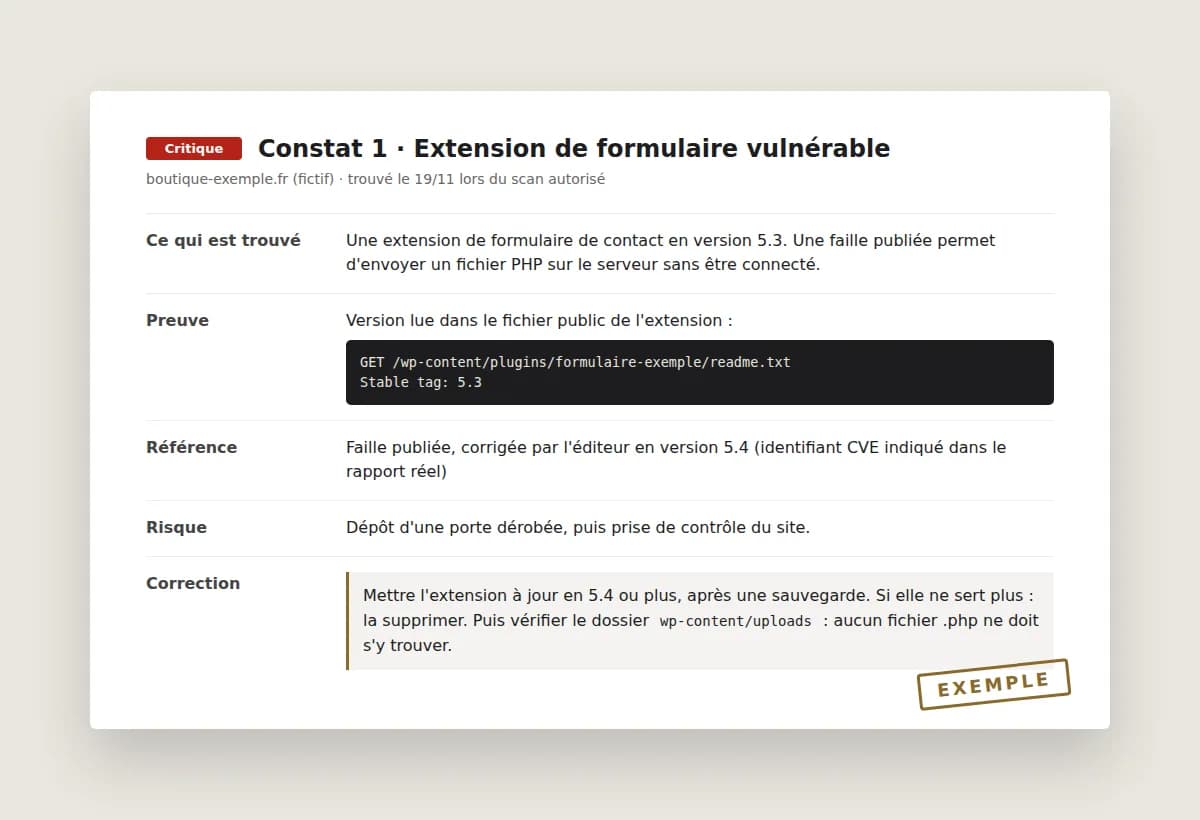
Ce que vous trouvez dans le rapport
Le rapport commence par une page de synthèse : combien de points critiques, importants ou à surveiller, et les trois corrections à faire en premier. Un dirigeant le lit en deux minutes.
Viennent ensuite les fiches, une par constat. Chaque fiche dit ce qui a été trouvé, où (adresse ou fichier), la preuve (version lue, réponse du serveur), la référence de la faille publiée quand elle existe, et la correction : mise à jour, suppression d'un fichier, réglage du serveur. Un développeur peut la suivre sans nous.
La dernière partie liste ce qui n'a pas été testé. Un rapport qui ne dit pas ses limites laisse croire que tout a été vu.
Trois niveaux de gravité
CritiqueFaille publiée et exploitable de l'extérieur, ou fichier sensible téléchargeable. À corriger dans la journée.
ImportantVersion sans correctif, accès d'administration trop exposé, HTTPS mal réglé. À corriger dans la semaine.
À surveillerRéglage améliorable sans risque immédiat : en-tête manquant, bibliothèque ancienne sans faille connue.
Un prix fixe, annoncé avant de commencer
Le scan coûte 210 € TTC pour un site, quel que soit le nombre de constats. Le prix est le même pour WordPress, WooCommerce, PrestaShop ou un autre CMS.
Les prix publiés pour un scan automatisé réalisé par un prestataire commencent autour de 500 € HT. Notre prix tient au fait que le périmètre est fixe : un site, des contrôles connus, un rapport.
Ce que le prix ne comprend pas :
- Les corrections : vous les faites vous-même, avec votre prestataire, ou avec nous sur devis
- Les sous-domaines et sites supplémentaires : chiffrés avant le scan
- Le contrôle du back-office, des comptes et des fichiers du serveur : c'est un audit avec accès
Scan de vulnérabilités
210 €
TTC, prix fixe, par site
- Le scan d'un site et de son nom de domaine principal
- Les huit familles de contrôles décrites plus haut
- Le rapport classé par gravité, avec la correction pour chaque point
- Les réponses à vos questions sur le rapport
Demander le scan
TVA non applicable, art. 293 B du CGI.
Ce que le scan ne fait pas
Un scan trouve les failles déjà connues et les erreurs de réglage visibles de l'extérieur. Il ne remplace pas un regard de l'intérieur.
Aucune exploitation
Quand une faille connue est détectée, nous le constatons. Nous ne nous en servons pas pour entrer.
Aucun mot de passe testé
Ni force brute, ni liste de mots de passe courants. La solidité de vos comptes se vérifie dans un audit avec accès.
Ni back-office ni serveur
Un module installé mais invisible de l'extérieur, un compte administrateur oublié, une porte dérobée cachée dans un fichier : le scan ne les voit pas.
Pas un nettoyage
Si le site redirige déjà vers d'autres pages ou envoie du spam, il est piraté et il faut le nettoyer.
Site déjà piraté ? Nettoyage WordPress · Nettoyage PrestaShop
Après le scan
Le rapport vous dit quoi corriger. Si vous voulez que nous le fassions, voici les prestations qui suivent le plus souvent un scan, à prix publié et sans engagement.
Qui fait le scan
Nicolas Pivaut fait du développement web depuis 2007, à Haubourdin, dans la métropole lilloise. Il lance le scan, lit les résultats et écrit le rapport. Nohra Pivaut s'occupe de l'autorisation, de la facture et du suivi : elle n'a aucun accès à votre site.
« Un outil de scan sort des dizaines de lignes, dont une partie ne concerne pas votre site. Mon travail, c'est de vérifier chaque ligne et de ne garder que ce qui doit être corrigé. »
Questions fréquentes
Pour vérifier vous-même les points visibles de l'extérieur : vérifier la sécurité de son site.
- Qu'est-ce qu'un scan de vulnérabilités ?
- C'est une recherche automatisée, depuis l'extérieur, des failles déjà publiées et des erreurs de réglage d'un site : version du CMS, extensions vulnérables, fichiers exposés, HTTPS. Chaque élément trouvé est comparé aux bases publiques de vulnérabilités, puis relu avant d'entrer dans le rapport.
- Quelle différence avec votre audit gratuit ?
- L'audit gratuit lit vos pages comme un visiteur, sans rien demander de plus. Le scan va chercher activement les extensions, les modules et les fichiers qui ne s'affichent pas dans les pages : c'est pour cela qu'il faut votre autorisation écrite. Il donne la version de chaque élément et la correction à faire.
- Le scan peut-il ralentir ou casser mon site ?
- Les requêtes sont envoyées à débit limité, au créneau que vous choisissez. Le scan ne modifie rien, ne crée aucun compte, n'envoie aucun formulaire et ne teste aucun mot de passe. Un pare-feu ou votre hébergeur peut bloquer une partie des requêtes : le rapport le signale.
- Pourquoi une autorisation écrite ?
- Parce qu'un scan sans l'accord du propriétaire peut constituer un accès frauduleux à un système informatique, puni par l'article 323-1 du Code pénal. L'autorisation fixe le domaine, le créneau et ce que nous ne ferons pas. Elle est signée par le propriétaire du site ou par une personne qu'il a mandatée.
- Est-ce un test d'intrusion ?
- Non. Le scan cherche les failles connues et les erreurs de réglage, sans les exploiter. Un test d'intrusion cherche des failles propres à votre application et tente de les exploiter, sur plusieurs jours. Nous ne proposons pas de test d'intrusion.
- Mon site est sur un hébergement mutualisé : est-ce possible ?
- Oui, pour le site lui-même. Les ports du serveur ne sont pas vérifiés, car le serveur appartient à l'hébergeur et sert d'autres clients. Prévenez votre hébergeur du créneau si son contrat le demande.
- Le scan corrige-t-il les failles trouvées ?
- Non, il les identifie et dit comment les corriger. Vous corrigez vous-même, avec votre prestataire, ou avec nous : sécurisation WordPress à 540 € TTC, fermeture de faille PrestaShop dès 320 € TTC, ou devis écrit pour le reste.
- Mon site affiche déjà des choses bizarres : faut-il un scan ?
- Non. Redirections vers d'autres sites, pages en langue étrangère dans Google, alerte de Google ou de votre hébergeur : le site est sans doute piraté. Il faut un nettoyage, pas un scan. Appelez le 06 02 55 17 36.
Sources (consultées le 21 novembre 2026) : Légifrance, Code pénal, article 323-1 · CVE, base des vulnérabilités publiées · WPScan, base des vulnérabilités WordPress · Friends of Presta, avis de sécurité PrestaShop · OWASP, projet Secure Headers · Kolonell, prix d'un test d'intrusion web pour une PME (relevé de prix)
Savoir ce qu'un robot trouverait sur votre site
Donnez-nous l'adresse du site. Nous vous envoyons l'autorisation à signer, et le rapport arrive sous 24 h ouvrées après le scan. 210 € TTC, prix fixe.